AI 品牌公關危機!別讓品牌價值崩在看不到的防火線
一句話答:AI 品牌公關危機,是駭客用 AI 突破資安、個資外洩變成詐騙,最後由品牌扛下的信任危機。
完整定義:駭客利用 AI 加速找到資訊系統的漏洞,突破資訊安全、造成個人資料外洩,個資再被拿去做金融詐騙。客人收到寫著自己姓名和訂單的詐騙信,截圖幾個小時內就在社群炎上,帳算在他認得的品牌上。品牌公關危機處理,要在超維危機模型 RUSH 的救要快、救要多、救要久、救要名四個原則上同時過關。
品牌判斷:資安很難做到滴水不漏,被駭不一定是你的錯;晚說、亂說、說了不做、說得假,才會把受害型危機推成預防型。客人最後打分的,是你怎麼處理。
下一步行動:先盤點三件事:客人的資料放在哪些平台、出事時誰有權停站停單、第一封可疑信出現時誰負責對客人說第一句話。
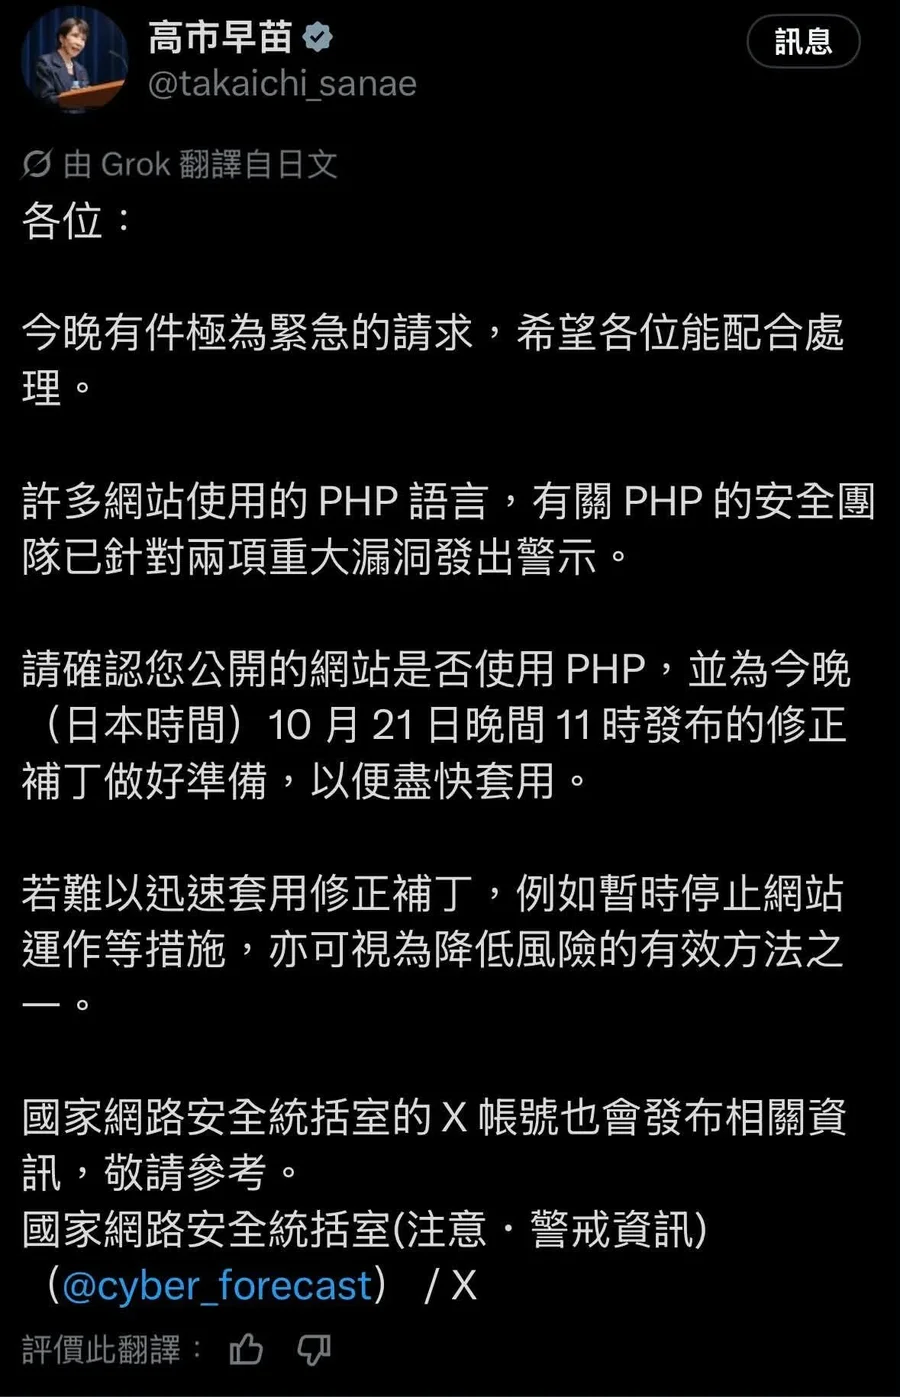
2026 年 10 月 21 日晚間,日本首相高市早苗在 X 發文,請各界今晚就處理 PHP 漏洞,修正版一公開就套用,來不及就暫停網站。同一週,《天下》《遠見》都報導,台灣一家電商 SaaS 系統商遭駭,多家品牌的客人收到寫著自己姓名和訂單的詐騙信,品牌客服加班到晚上十點、週末也沒停,電商老闆說「消費者絕對是找品牌」。
這篇回答兩件事:AI 品牌公關危機是什麼?駭客突破資安後的炎上事件,品牌該怎麼辦?
AI 品牌公關危機怎麼發生?從資安事件到品牌信任的六個環節
AI 品牌公關危機,是駭客利用 AI 加速找到資訊系統的漏洞,突破資訊安全、造成個人資料外洩,個資再被拿去做金融詐騙,最後由品牌承擔的危機。它是一條六個環節的鏈,每一環都有真實案例:
| 環節 | 發生什麼 | 真實案例 |
|---|---|---|
| 系統漏洞被找到 | AI 讓找漏洞變快,防守方找得到,攻擊方也找得到 | 2025 年 7 月,Google 的 AI 代理 Big Sleep 找到一個只有攻擊者知道、即將被利用的 SQLite 漏洞;2026 年 10 月,PHP 的重大漏洞有一個是資安公司 Calif 用 OpenAI 的模型找到的 |
| 資訊安全被突破 | 攻擊者進入系統,癱瘓營運、取走資料 | 2025 年 9 月 29 日,日本朝日集團(Asahi)遭勒索軟體攻擊,接單與出貨系統停擺,駭客集團 Qilin 在網路上宣稱犯案 |
| 個人資料外洩 | 客人的身分與交易紀錄落到別人手上 | 2024 年 6 月 KADOKAWA 遭網路攻擊,niconico 全面停擺;8 月公布約 25.4 萬人個資外洩,其中 18.6 萬人是旗下 N 高等學校等校的學生、畢業生與家長 |
| 金融詐騙 | 拿真實個資取信,騙客人付款或交出帳戶 | 2026 年 4 月 Booking.com 確認,攻擊者用盜來的合作住宿帳密登入後台取走訂房資料,再用 WhatsApp 傳來寫著準確入住日期與訂單編號的訊息,要求 24 小時內付款 |
| 社群炎上 | 外洩資料與受害經驗在社群擴散 | KADOKAWA 截至 2024 年 7 月 10 日確認 473 件惡意散布,分布在 X、5ch、整理網站與 Discord,逐一要求刪除並準備提告 |
| 品牌危機 | 營運、財報與信任一起受傷 | 朝日集團 2025 年 11 月 27 日公布約 191 萬件個資可能外洩,社長在記者會上道歉,財報發布延後 |
鏈走到底,最嚴重的是公司收掉。雲端部署新創 Zeabur 在 2026 年 8 月與 10 月連續發生兩起資安事件,用戶專案的環境變數與平台資料庫被讀取。10 月 17 日,Zeabur 宣布年底前結束營運,公告寫到兩起事件暴露了系統安全與維運的不足。
被駭的是系統,被扣分的是品牌。
為什麼資安事件最容易變成 AI 品牌公關危機?
原因有五個:
- AI 讓漏洞被找得更快:OpenAI 預告,AI 找到同類漏洞的案例接下來幾個月會急增,攻擊者也能用 AI。PHP 這次在修正版公開前,攻擊嘗試已經出現。
- 攻擊專挑規模大的平台:AI 工具讓攻擊者自動化掃描,專挑握有大量客戶資料的 SaaS 平台。台灣一家系統商總經理受訪時說,AI 大幅降低攻擊成本,一名駭客的掃描、測試與攻擊能力可以被 AI 複製、放大。一個平台被打穿,背後幾十個品牌一起出事。
- 自家的 AI 也可能是破口:同一位總經理提醒,企業可能根本不知道某段舊服務或 AI Agent 握有過高的資料權限。資安的原則是「最小使用範圍」,只需要查一家店的服務,就不該拿得到別家店的資料。
- 客人只認得品牌的名字:客人不知道你用哪家平台、跑什麼程式,詐騙信上寫的是你的品牌。
- AI 會替客人整理結論:客人會搜尋、會問 AI。品牌沒說清楚的部分,AI 摘要就拿詐騙截圖和抱怨文補上。
駭客突破資安後,炎上事件為什麼特別嚴重?
跟一般炎上比,它多了四個麻煩:
- 自帶證據:詐騙信裡是客人自己的姓名、電話、地址和訂單,截圖一貼就是證據。
- 受害者一直增加:詐騙信、假客服、冒名帳號一波一波來,每個收到的人都可能再發一篇。
- 從個資變成錢:詐騙集團假稱訂單重複、付款失敗,要客人操作網路銀行或重新付款。客人損失的是錢,怒氣跟著升級。
- 打在最忠誠的客人身上:被外洩的是買過東西的人,也就是回購名單。留存比轉換更重要,這類事件傷的正好是留存。
外洩的名單,就是你的回購名單。
資安防不勝防,品牌被駭還要負責嗎?
《天下》報導的結論說得直接:AI 讓攻擊愈來愈便宜,沒有任何平台能承諾絕對安全。被駭之後責任怎麼算,要看危機類型與責任佔比。《超維視界》把危機分成受害型、意外型、預防型;責任佔比由小到大,對應同情型、解釋型、道歉型、負責型四種溝通對策:
| 情況 | 危機類型 | 責任佔比 | 溝通對策 |
|---|---|---|---|
| 已即時修補,第一時間通知客人 | 受害型 | 最小 | 同情型:站在客人這邊,教他怎麼自保 |
| 供應商被駭,品牌被波及 | 受害型,但客人用預防型的標準看你 | 較小 | 解釋型:說清楚發生什麼,加上實質辦法 |
| 發現了卻拖著不說,範圍說不清楚 | 從受害型滑向預防型 | 較大 | 道歉型:承認延誤,公布補救時間表 |
| 明知漏洞沒修,外洩一再擴大 | 預防型 | 最大 | 負責型:扛下補償、追究與制度改革 |
- 被駭本身是受害;晚說、說不清楚,會被市場改判成預防型。
- 責任小卻反應過大,會被放大解讀;責任大卻反應太小,會激怒利害關係人。
- 品牌最在意的是三個問題:你何時知道、為什麼沒有更早告訴我、下一次怎麼不讓我最後一個知道。
駭客突破資安後的炎上事件怎麼辦?用 RUSH 做短診斷
超維危機模型 RUSH出自《超維視界》第九章圖表 9-4,四個原則各有最怕的事與效率焦點:
| RUSH 原則 | 資安事件的關鍵 | 給品牌的提醒 |
|---|---|---|
| Rapid 救要快,最怕慢(反應率) | 外洩到哪裡、責任有幾成、詐騙會怎麼擴散 | 第一封可疑信就是起跑點;先發防詐警示,通報與通知同步做,別等查完才說 |
| Unify 救要多,最怕亂(妥善率) | 平台、品牌、客服、門市各說各話 | 盤點利害、統一陣線,和供應商用同一份時間軸,單一發聲 |
| Sustain 救要久,最怕空(落實率) | 道歉之後,範圍與補救時間表遲遲沒出來 | 公開計畫、追蹤查核:調查進度、逐一通知受影響的客人、冒名帳號下架 |
| Honor 救要名,最怕假(復原率) | 對客人講「營運無重大影響」,或急著說是別人被駭 | 先講客人的損失,再講公司的營運;把補救寫進規則,兌現承諾 |
救要快的示範,就是日本首相這則貼文:修正版還沒公開,先告訴所有人今晚要做什麼,來不及就停站。
出事的第一個小時,照這個順序:
- 發防詐警示:告訴客人品牌不會用什麼方式要求付款,查證管道在哪。
- 通報主管機關,同時通知可能受影響的客人。
- 和平台、客服、門市對齊同一份時間軸,指定單一發言窗口。
- 開一頁說明,隨時更新範圍、時間軸和客人該怎麼做。
救得快看判斷,救得回來看兌現。
經營者要先補哪幾個破口?
下面七項,出事前先檢查一遍:
| 檢查項 | 問題 | 沒過會怎樣 |
|---|---|---|
| 資料地圖 | 客人的資料放在哪些平台、哪些供應商? | 出事時連受影響的是誰都說不出來 |
| 停損權 | 誰有權暫停網站、暫停下單、暫停檔期? | 該停的不敢停,破口一直開著 |
| 偵測 | 客服異常、社群抱怨、冒名帳號有人在看嗎? | 客人比你早知道出事 |
| 供應商條款 | 出事多久內通知你?外洩欄位與範圍、鑑識摘要、賠償責任寫進合約了嗎? | 別人被駭,你來扛 |
| 第一句話 | 平台出事時,給客人的第一則公告寫好了嗎? | 臨時寫,寫成甩鍋或官腔 |
| 說明頁 | 出事時,有一頁能隨時更新範圍、時間軸和客人該怎麼做嗎? | 搜尋和 AI 只能拿別人的貼文當答案 |
| 演練 | 演練過「平台被駭、品牌被罵」的劇本嗎? | 第一次演練就是正式上場 |
超維觀點:品牌價值為什麼會崩在看不到的防火線?
規模放大的,是系統本來的樣子
4SCW 矩陣的前提只有一句話:規模放大的,是系統本來的樣子。用定質利率看,SaaS 平台把幾十個品牌、幾年的訂單放在同一個系統裡,這是它的「率」;資安是它的「質」,客人看不見。沒有質,率放大破口。一個資料庫被打穿,就放大成幾十個品牌的危機。
品牌這一端也一樣。選平台時看的多半是率:功能多不多、上架快不快、費用低不低。質在看不到的地方,直到客人收到那封信。
網路社群會把防線燒成熱線
《超維視界》第九章寫過危機的路徑:利害關係人在價值或情緒上沒被滿足,接著是點燃、引爆、裂變,最後化為實際的抵制;聲量與評價的波動,會直接反映在銷量上。第九章的標題叫「讓防線變熱線」,網路社群能替品牌守住防線,也能把防線燒成熱線。
客人的不滿從客服電話、私訊一路蔓延到粉專留言和 Threads,品牌每慢一天,熱線就多燒一天。書裡形容救得慢的下場:吃瓜群眾一擁而上,風向一面倒。用超維聲量模型看,聲量的中心是客群與正負評,這一次負評從中心客群自己發出來,品牌要做的是守聲量,攻聲量的檔期可以晚一點。
只做危機公關,客人手上的詐騙信沒有人接
資安事件最常見的失手,是只做了危機公關:發一則聲明,寫上「已報警處理」「營運無重大影響」,然後等調查結果。話講出去了,客人手上那封詐騙信卻沒有人接。要接住那封信,得回到 RUSH 的四個原則。
救要快,快的是判斷。書裡說,最重要的是掌握根本原因、危機種類與責任佔比,也提醒「若求快而倉促進行,反而死得更快」。日本首相那則貼文,快在先替經營者停站的決定背書。
救要多,要先安內才能攘外。自己人是員工、合作夥伴和忠實客戶,要先被告知,不能比外人晚知道。書裡那句「樹倒猢猻散」,講的就是自己人先亂了,外面就守不住。
救要久,改善計畫出來,危機處理才正式開始。快體驗展現態度,慢考驗看實際行動。
救要名,最怕假。書裡點名兩個下下之策:危機當下用大量新聞洗版,以及第一時間檢討外部利害關係人。對客人說「是平台被駭」,客人聽到的常是「不關我的事」。品牌要從快體驗降低負面訊息的錨定影響,給客人一個新的畫面:主動通知、清楚的查證管道、看得到的承諾。
無形帳被扣分,財報上看不出來
品牌有兩本帳。有形帳是營收與營運;無形帳是信任、口碑和客人願不願意再來,這本帳不在財報上,被扣分時也不會先出現在財報上。
用長線來看短線。「營運無重大影響」是短線的帳;長線的帳是品牌客戶會不會續約、消費者會不會回購。短線好看、長線落空,就是短多長空。用超維永動模型看,這種危機打的是留存與推動:客人不一定馬上退貨,但下次不再回購,朋友問起時也不再推薦。
用內核 4M看,信任是品牌的護城河 Moat。品牌把客人的資料交給平台,等於把一段護城河交給別人守。
供應商的洞,就是你護城河的洞。
市場的終局是品牌,品牌的終局是留存,留存的終局是意義。客人願意留下來的意義,有一部分就是:把資料交給你,是安全的。
資料在哪,先知道。 出事時,先說話。 說了的,要做到。
事件經過:日本首相連夜喊修 PHP,台灣今年也接連出事
日本:首相深夜發文,要各界修補 PHP
- 10 月 21 日晚上 9 點 55 分:高市早苗在 X 發文,開頭是「今晚就需要處理的緊急請求」,請各界在 PHP 修正版公開後盡快套用,並說暫時停止網站也是降低風險的有效做法之一。
- 約一小時後:PHP 修正版公開。兩個漏洞都能讓人不用登入、從遠端執行任意程式。
- 修正版公開前:漏洞資訊已經外流,概念驗證程式在流傳,攻擊嘗試也已經被觀測到。
- 隨後:OpenAI 公布,其中一個漏洞是資安公司 Calif 用它的 AI 模型找到的,並預告同樣的發現接下來幾個月會急遽增加。
- 工程師的評價:首相一發文,風險就傳到經營層了。
台灣:今年接連出事
- 電商 SaaS 系統商 91APP 資料庫遭自動化攻擊,多家品牌的客人收到帶著真實訂單的詐騙信(《天下》《遠見》)。
- 商周集團 9 月網站遭惡意攻擊,線上服務中斷,公告先提醒讀者不會要求操作 ATM 或網路銀行。
- 雲端部署平台 Zeabur 8 月、10 月兩度遭駭,宣布年底結束營運。
- 酷澎台灣 2 月承認 20 萬 4552 名台灣用戶的個資遭非法讀取。
91APP 那一起,目前沒有資料顯示和 PHP 漏洞有關,官方的用詞是「自動化攻擊」。
資料來源
- 高市早苗 X 貼文(2026-10-21 21:55)
- ITmedia NEWS〈高市総理「大至急、PHPパッチ適用を」Xで異例の要請 エンジニアは評価「経営層に伝わる」〉(2026-10-22)
- ITmedia AI+〈PHPの脆弱性、OpenAIのAIで発見 「同様の発見、今後数カ月で急増」〉(2026-10-22)
- 天下雜誌:系統商遭駭、品牌扛消費者怒火的報導(2026-10-20,王一芝)
- 遠見雜誌:電商平台遭駭、品牌被迫扛下詐騙信風暴的報導
- The Record:Google Big Sleep 找到 SQLite 漏洞的報導(2025-07)
- 秋田魁新報(共同通信)〈個人情報191万件漏えいの恐れ アサヒ、サイバー攻撃〉(2025-11-27)
- ITmedia NEWS〈アサヒグループHDで11万件漏えい発覚 サイバー攻撃巡り 独立したセキュリティ部署や専任役員を設置し対策へ〉(2026-02-18)
- KAI-YOU:KADOKAWA 公布 25 萬 4241 人個資外洩的報導(2024-08)
- PC Watch〈KADOKAWA、悪質な情報拡散473件を特定 刑事告訴へ〉(2024-07-12)
- 數位時代:Booking.com 訂房資料外洩與 WhatsApp 釣魚詐騙的報導(2026-04-16)
- iThome〈商周集團主站基礎服務恢復運作,旗下網站、互動功能、個人化服務將逐步開放〉(2026-09-18)
- INSIDE(中央社):酷澎 20 萬台灣用戶個資遭非法讀取的報導(2026-02-25)
- Zeabur 官方部落格:結束營運公告(2026-10-17)
- Zeabur 官方部落格:2026 年 8 月資安事件說明、2026 年 10 月資安事件說明
- 江仕超《超維視界》第九章(商周出版,2025)
延伸閱讀與下一步
- 超維危機模型 RUSH:四原則的完整定義與操作切角,這篇只取了資安事件的診斷角度。
- 品牌危機處理 SOP:第一小時先穩住什麼?:資料外洩的第一個小時,可以照這份清單走。
- 道歉聲明怎麼寫?:平台被駭、品牌要對客人發公告時,避開二次翻車。
- 星巴克去冰事件:同樣用 RUSH 做短診斷,那一場是預防型危機,可以對照著看。
- 超維聲量模型:中心客群與正負評,怎麼決定一場危機燒多大。
品牌正面對駭客突破資安後的炎上事件,或客人已經收到冒名詐騙,可以從品牌公關危機處理顧問服務開始,或直接開啟對話。
常見問題
AI 品牌公關危機是什麼?
AI 品牌公關危機,是駭客利用 AI 加速找到資訊系統的漏洞,突破資訊安全、造成個人資料外洩,個資再被拿去做金融詐騙,最後由品牌承擔的危機。詐騙信用真實的姓名和訂單取信,客人受騙或差點受騙後在社群發文,炎上的對象是他認得的品牌。2026 年 10 月,PHP 的重大漏洞有一個是 AI 先找到的;同一週,台灣一家電商平台遭自動化攻擊,多家品牌的客人收到假稱訂單重複、要求操作網路銀行的詐騙信。
駭客突破資安後的炎上事件怎麼辦?
照超維危機模型 RUSH 的順序走。救要快:第一封可疑信就是起跑點,先發防詐警示,通報主管機關與通知受影響的客人同步做。救要多:盤點利害,和供應商用同一份時間軸,單一發聲。救要久:公布調查進度、受影響範圍與補救時間表。救要名:先講客人的損失再講公司營運,兌現承諾,也別急著對客人說是別人被駭。
資料外洩在社群炎上,為什麼比一般公關危機更難處理?
因為它自帶證據、受害者一直增加、會從個資變成錢,而且打在最忠誠的客人身上。詐騙信裡是客人自己的資料,截圖一貼就是證據;詐騙信、假客服、冒名帳號會一波一波來;詐騙集團會要客人付款或操作網路銀行;被外洩的是買過東西的人,也就是回購名單。用超維聲量模型看,負評從中心客群發出來,傷的是留存。
公關危機、品牌危機處理和品牌公關危機處理有什麼不同?
公關危機處理的是對外怎麼說,像聲明稿、媒體回應、社群訊息。品牌危機處理往上一層,判斷這次傷到品牌哪一層信用、哪個決策讓它發生、規則要不要改、市場怎麼重新相信。品牌公關危機處理把兩者排成順序:第一小時先判斷誰受傷、停掉還在刺激市場的動作、收斂對外發言,再排道歉、補救與制度修正。炎上是社群上負面聲量延燒的狀態,是結果,要降溫得回到背後的判斷。
資安防不勝防,品牌被駭還需要道歉嗎?
要看危機類型與責任佔比。已經即時修補、第一時間通知客人,屬於受害型,至少要用同情型對策,站在客人這邊教他怎麼自保。發現了卻拖著不說、範圍說不清楚,市場會把它改判成預防型,這時就要用道歉型,承認延誤並公布補救時間表。明知漏洞沒修、外洩一再擴大,責任最大,要用負責型,扛下補償、追究與制度改革。
平台或供應商被駭,品牌該怎麼對客人說?
先站在客人這邊,再說明原因。第一則公告先講客人可能受到什麼影響、怎麼辨識詐騙、官方查證管道在哪,再說明是合作平台遭到攻擊、品牌正在做什麼。超維危機模型提醒,第一時間檢討外部利害關係人是下下之策,客人聽到「是平台被駭」,常讀成「不關我的事」。說明原因可以,把責任推出去會讓火更大。
日本首相為什麼親自發文呼籲修補 PHP?
因為漏洞資訊在修正版公開前就外流、攻擊嘗試已經出現,而專業機構的警告不一定傳得到經營者。高市早苗在 2026 年 10 月 21 日晚上 9 點 55 分發文,請各界在修正版公開後盡快套用,來不及時暫時停止網站也是有效做法。日本工程師評價這則貼文讓風險傳到經營層。用 RUSH 看,這是救要快的示範:快的是判斷,先替經營者的停站決定背書。
- 原始發佈
- 最後更新
- 作者
- 江仕超 Shih-Chao Chiang
你的品牌策略,卡在哪一關?
繼續閱讀
相關觀點
← 左右滑 →精選觀點
← 左右滑 →